VLAN-ok
A VLAN-ok IP címzéséhez a 172.16.0.0/16 Ip címet vettük alapul, ezt bontottuk subnetekre.
- Tanár: 172.16.50.0/24
- Admin: 172.16.11.0/24
- Guest: 172.16.55.0/24
- Diák: 172.16.64.0/22
Wi-fi elérés
Tanár:
- SSID: TANAR
- Jelszó: TANAR123
Diák:
- SSID: DIAK
- Jelszó: DIAK1234
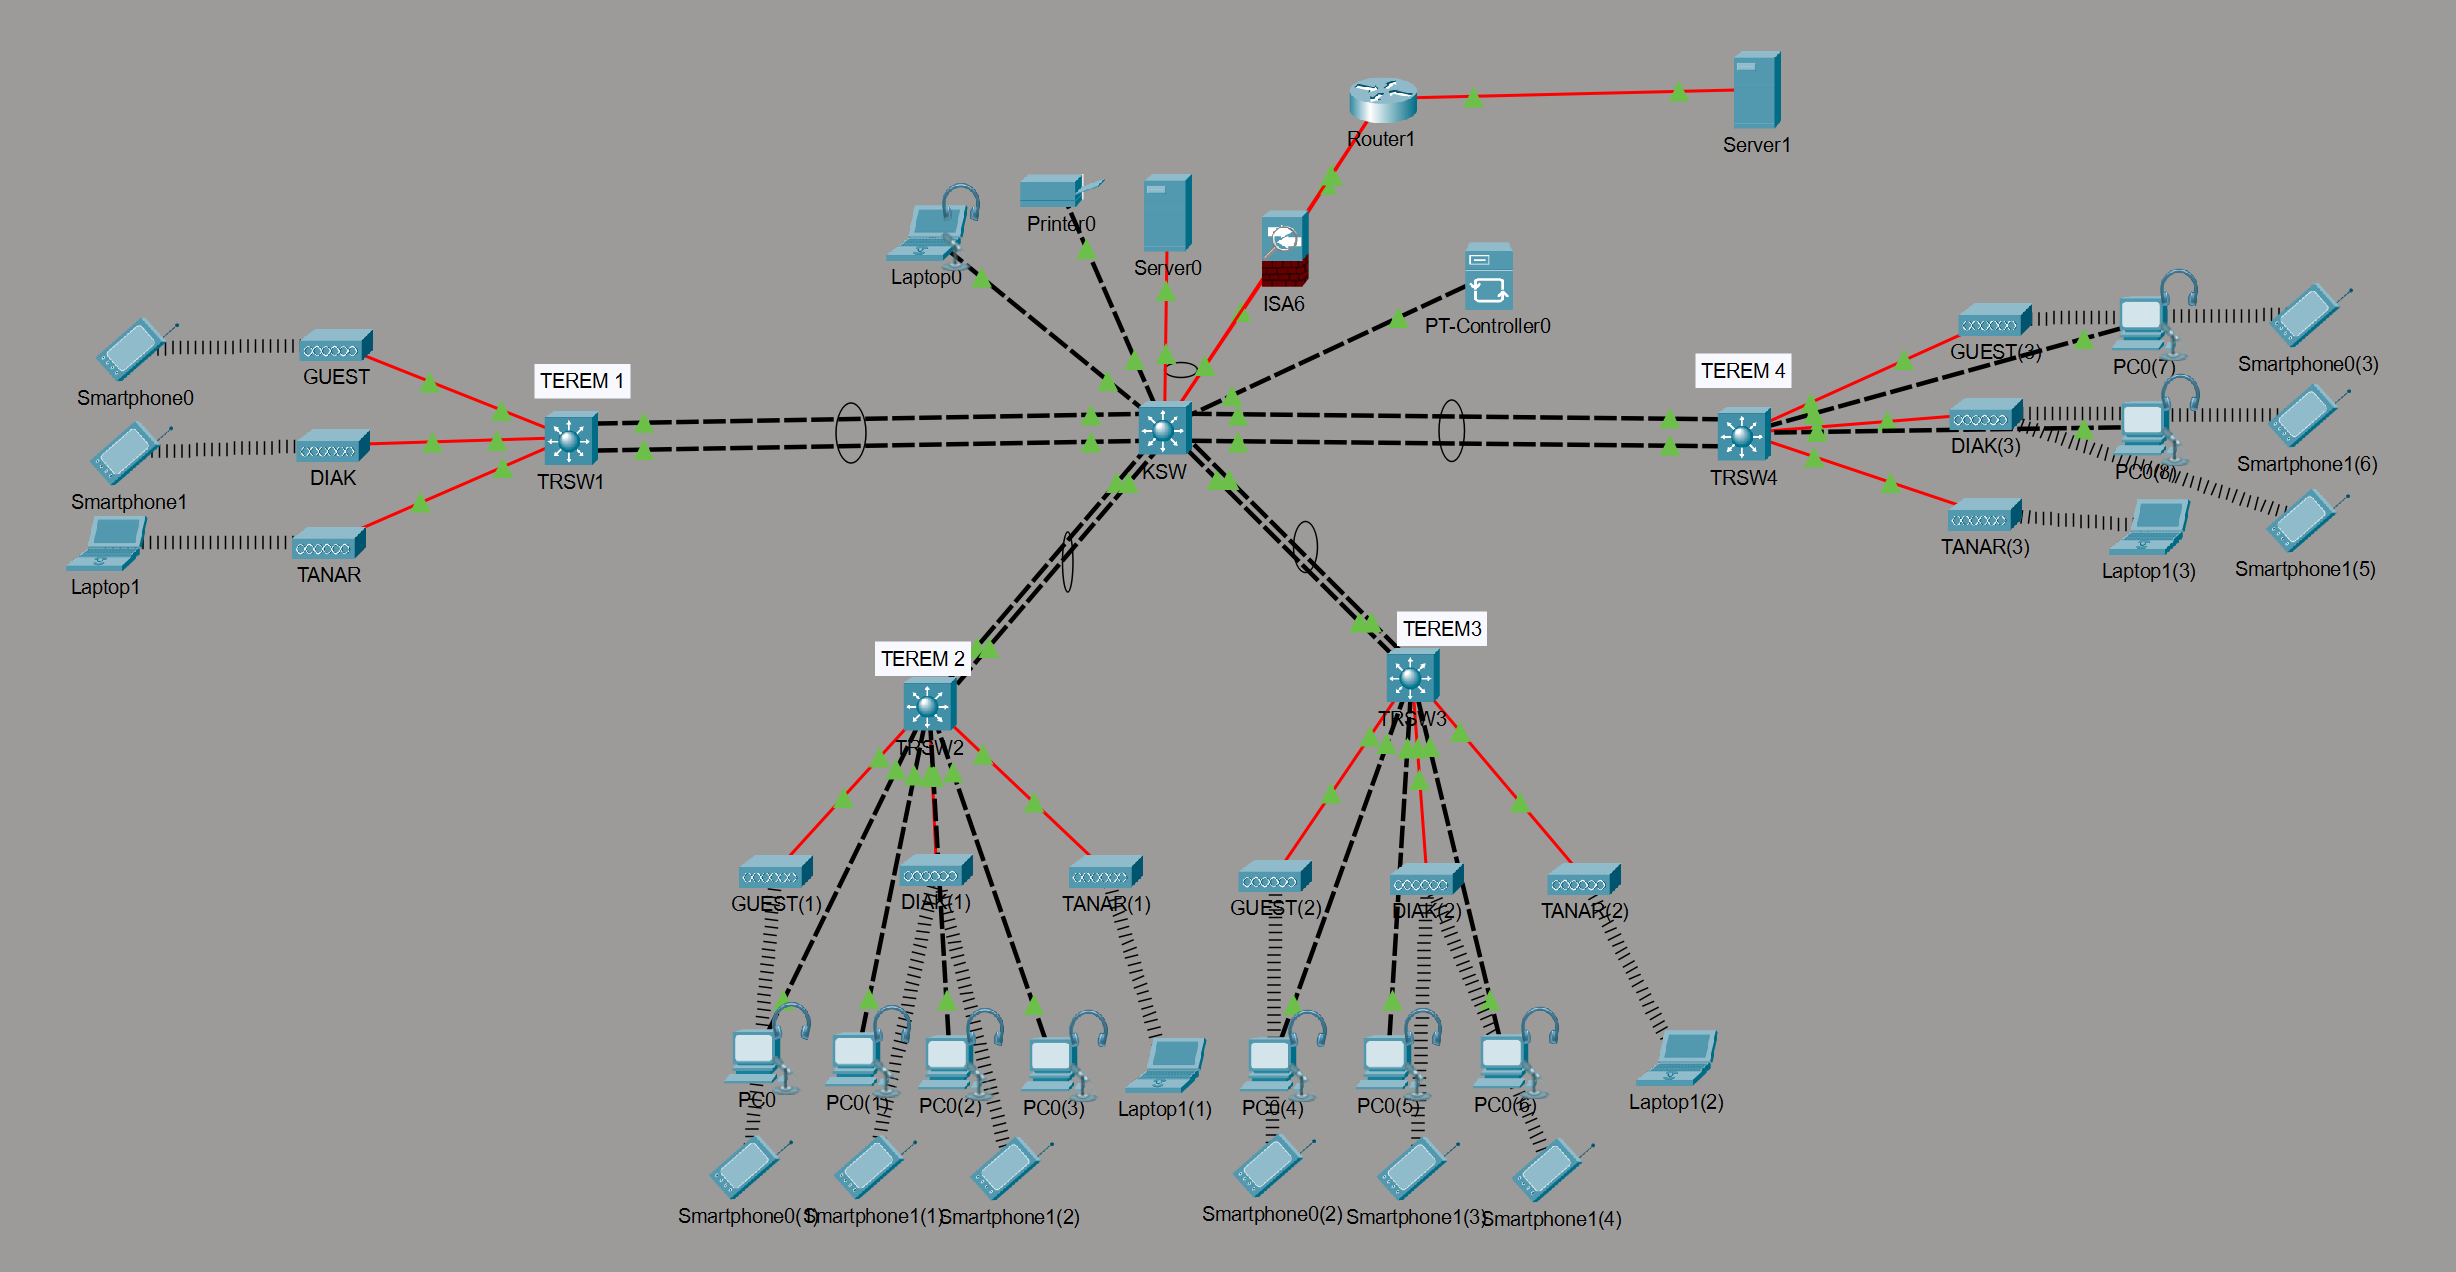
A hálózat topológiája
DHCP
Tanár
- Kezdő IP: 172.16.50.2
- Kiosztható címek: 55db
Diák
- Kezdő IP: 172.16.64.2
- Kiosztható címek: 650db
Guest
- Kezdő IP: 172.16.55.2
- Kiosztható címek: 55db
ACL szabályzatok
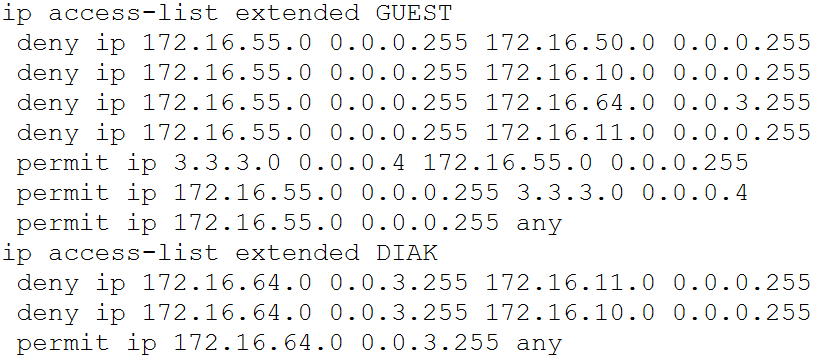
GUEST vlan részére tiltva van minden kapcsolat az interneten kívül.
Diák vlan részére tiltva van az admin és a szerver vlan-hoz való hozzáférés(kivéve a szükséges szolgáltatásokat)
Működési jegyzőkönyv
Fizikai felépítés
A hálózat középpontjában egy layer 3 switch áll, ebbe van bekötve a termekben elhelyezett switchek. A termekben elhelyezett switchekhez kapcsolódnak az access pointok, illetve a géptermekben az itt elhelyezett számítógépek. Az access pointokon segítségével lehet csatlakozni a tanári, a diák és a vendég hálózatokra, amelyek külön VLAN-okat alkotnak. A központi L3 switchhez csatlakozik továbbá a belső szerver is. A kapcsolat a szolgáltató felé szintén a központi switchen keresztül történik a kapcsolat, ez egy tűzfalon keresztül valósul meg. A termekben a kéréseknek megfelelő számú számítógép helyezkedik el.
IP címzés
Az IP címzés DHCP-vel, automatikusan történik. A hálózathoz csatlakozó eszközök külön VLAN-okba kerülnek, amelyek különböző jogosultságokkal rendelkeznek. A hálózatban vannak statikus címmel rendelkező eszközök is, ezek a szerver, a nyomtatók, az admin számítógép, illetve az átjárók, amelyek .1-es IP címet kaptak.
Szolgáltatások
A hálózat rendelkezik saját, belső szerverrel, amely biztosít webszerver, DHCP, DNS, illetve levelező szolgáltatásokat. A hálózaton kívülről érkező csomagokat tűzfal ellenőrzi.
Switchek
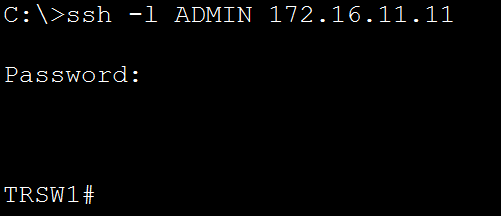
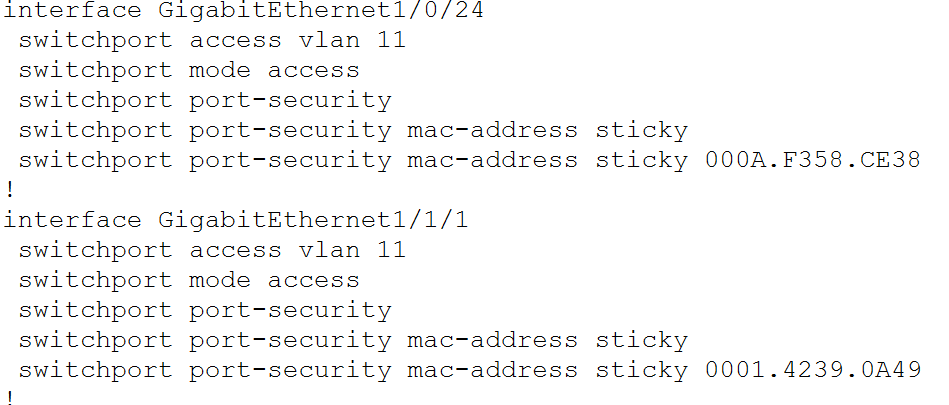
A switcheket a hálózatban SSH segítségével lehet elérni. A központi switchen port-security van beállítva a szükséges portokon.
Tesztelési jegyzőkönyv
A tesztelést visszhang válaszokkal hajtottuk végre
| Forrás | Cél | Állapot |
|---|---|---|
| PC0 | Laptop1(1) | Sikeres |
| PC0 | Printer0 | Sikertelen |
| PC0 | Server0 | Sikertelen |
| PC0 | Server1 | Sikeres |
| PC0 | PC0(4) | Sikeres |
| Laptop1(1) | Printer0 | Sikeres |
| Smartphone0 | Laptop1(1) | Sikertelen |
| Smartphone0 | Printer0 | Sikertelen |
| Smartphone0 | Server0 | Sikertelen |
| Smartphone0 | Server1 | Sikeres |
| Smartphone0 | PC0(4) | Sikertelen |
Megjegyzések
A tűzfal bár rendelkezik a működéshez szükséges konfigurációval, azonban a packet tracer hiánnyossága miatt ezt nem lehet használni így az internetkapcsolatot egy a tűzfal kábele alatt húzódó optikai kábellel oldottuk meg.
Az ACL-ek létrehozásukkor a kívánt módon szabáylozták a vlanok forgalmát, ezt csak a program első újranyitásáig volt hajlandó elvégezni
A tesztelések és hibák gyorsabb javítása érdekében nem adtunk meg jelszavakat a switcheken
SSH-hoz az ADMIN ADMIN felhasználónév-jelszó páros használható minden switchen.
A program stabilitása érdekében csak a bemutatáshoz szükséges számú termet és számítógépet helyeztünk el.